代理服务器怎么设置?主机、端口、认证、测试与恢复步骤
正确的设置顺序不是一上来就填数值,而是先保存原来的网络状态,再核对已分配的主机、端口、协议和认证方式。根据任务选择应用级或系统级配置,然后把“能否连接”和“观察到的出口”分开验证。
本文的主机、端口、用户名和密码都是虚拟示例。真实凭证不应出现在文章、截图、日志、命令历史或代码仓库中。
开始前:先保存原来的网络设置
把这次配置当成一次可回退的变更,排错会简单很多。修改前先记下:是否开启自动检测,是否有设置脚本或 PAC 地址,是否存在手动代理,以及哪些主机不经过代理。可以截图留档,但一定要先隐去真实凭证。
如果设备由公司、学校或管理员维护,遇到“由组织管理”、选项锁定或无法编辑时就应停止。不要关闭、删除或替换管理策略,应该让管理员确认可修改的层级和参数。
开始前应根据当前分配信息确认主机、端口、协议和认证字段分别代表什么,不要直接套用旧示例中的字段。
代理服务器设置步骤一:收齐主机、端口、协议和认证信息
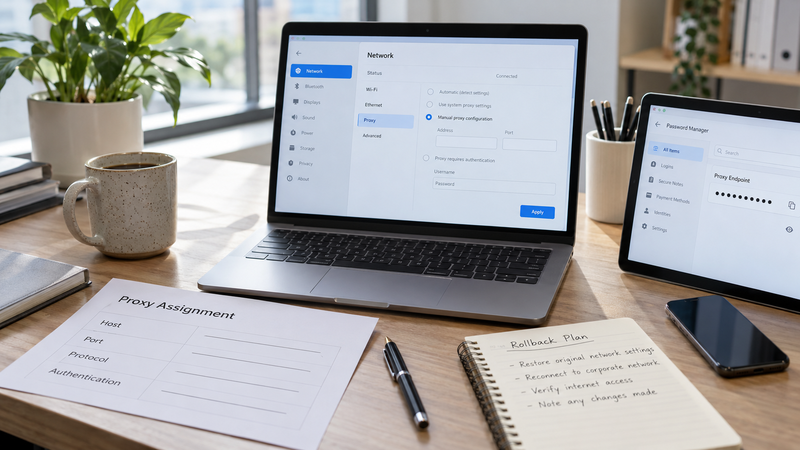
缺哪一项都不要靠猜。完整的代理分配信息,应能说清连到哪里、使用什么连接方式、是否需要认证,以及设置应该对哪些流量生效。
| 字段 | 虚拟示例 | 需要确认的内容 |
|---|---|---|
| 主机 | | 填写分配给你的完整主机名或 IP 地址。输入框只要主机时,不要自行加协议前缀。 |
| 端口 | | 界面有单独端口栏时,将端口与主机分开填写。 |
| 协议 | | 只选择当前端点明确指定的协议,不要把名称相似的选项当成互换项。 |
| 认证 | | 核对当前端点是使用用户名密码、其他已批准方式,还是不需要在客户端手动填凭证。 |
| 生效范围 | 某个应用或整个操作系统 | 修改前先确认哪些流量应该走代理。 |
OWASP 密钥与凭证管理建议强调,不要把凭证硬编码到源码或暴露在日志中。真实账号信息应进入公司已批准的密码或凭证管理流程。
第二步:选择应用级还是系统级设置
只想让某个支持自定义代理的应用生效,优先用应用自带的设置。希望多个遵循系统网络配置的应用共用一套代理,才考虑操作系统层。除非当前文档明确要求,不要默认在两层同时填写,否则出问题时很难确认究竟哪一套参数正在生效。
Windows 官方说明将设置区分为自动检测、脚本和手动配置。macOS 则在指定网络服务下填写代理主机、端口、可选认证和绕过主机。菜单名称可能随系统版本调整,应以当前系统的官方说明为准。
如果某个字段仍不明确,应在保存前停止操作,让分配方明确指出主机、端口、协议和认证值。
第三步:填写代理信息,不覆盖受管控配置
- 进入已选定的应用或网络服务的代理设置页。
- 根据分配说明选择自动检测、已批准脚本或手动填写,不要自行改换配置模式。
- 本文用 与端口
proxy.example.net演示字段位置;真实操作必须填写你自己的分配值。12345 - 只选择已分配端点指定的协议。如果界面不提供对应选项,应停止并确认兼容性,不要随便选一个名称相近的项。
- 界面明确要求认证时,再填入分配的账号信息。真实密码不应出现在 URL、共享截图、命令历史或文章草稿里。
- 除非管理员的最新说明要求改动,否则保留原有的绕过列表和局域网处理方式。
- 保存后,只在该应用官方文档明确需要时重启应用。
本教程不代表 IPIPD 支持任何未经确认的协议或认证方式。IPIPD 当前已确认的产品只有静态 IP 和 VPS;VPS 是服务器产品,不是代理凭证,也不能自动当成住宅代理替代品。端点协议、认证方式和网络分类必须以实际分配信息或当前产品证据为准。
第四步:分别测试连接和出口观察
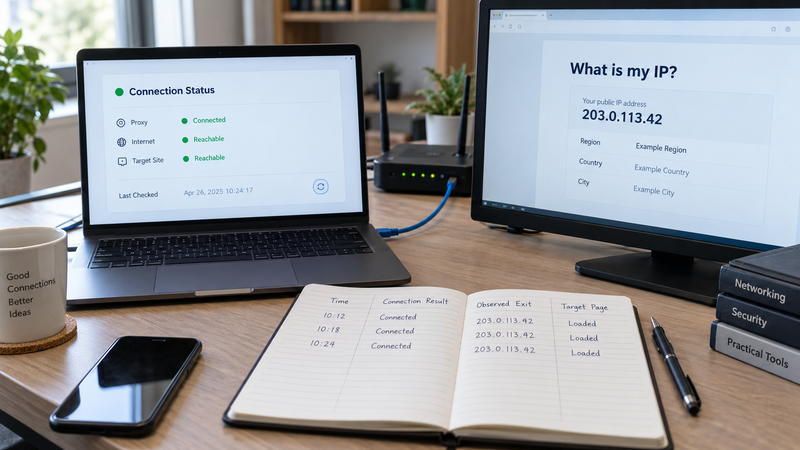
先做最小范围的允许测试。打开一个当前应用可合法访问的低风险页面,记录时间并看是否能获得响应。有响应只说明链路的某一部分工作,不代表所有应用、所有页面或所有任务都会得到同样结果。
然后使用公司已批准的出口观察页或内部检测端点,记录页面显示的 IP 和时间,再与分配信息对照。这只是一次观察,不是对匿名、地区精度、账号安全或目标页面结果的保证。
以下三个结果不能混为一谈:
- 设置已保存:界面接受了主机、端口、协议和认证字段。
- 连接已建立:在已选的配置下,一次允许的请求得到了响应。
- 出口已观察:已批准的检测端点显示了预期分配地址,或显示了可以进一步解释的结果。
三者不一致时,不要同时修改多个参数。先把差异记下来,再按下面的顺序排查。
第五步:按层排查常见问题
| 现象 | 首先检查 | 下一个安全动作 |
|---|---|---|
| 完全无法连接 | 主机拼写、端口、当前网络,以及这个应用是否真的使用当前设置层 | 把每个字段与分配单逐项对照;尝试另一层之前,先恢复原设置。 |
| 出现 407 Proxy Authentication Required | 用户名、密码、认证方式、凭证是否过期,以及是否多了空格 | 通过安全方式重新填写分配值,或请管理员确认账号;不要反复猜密码。 |
| 有的应用能连,有的不能 | 应用级与系统级生效范围,以及应用自己是否还有独立设置 | 查看当前应用文档,不假设所有程序都继承同一套系统设置。 |
| 能连接,但出口观察不符 | 是否还有另一个代理设置、配置脚本、绕过规则或旧的应用会话 | 关闭受影响的应用,确认只有一条配置路径生效,再重复一次受控观察。 |
| 设置被锁定 | 是否显示受管理设备提示或组织策略 | 停止修改并联系管理员,不尝试移除控制。 |
RFC 9110 将 407 Proxy Authentication Required 定义为代理向客户端发起的认证质询。它不能单独证明主机、端口和其他字段都正确,所以还要检查分配信息和当前真正生效的配置层。
第六步:恢复原来的网络设置
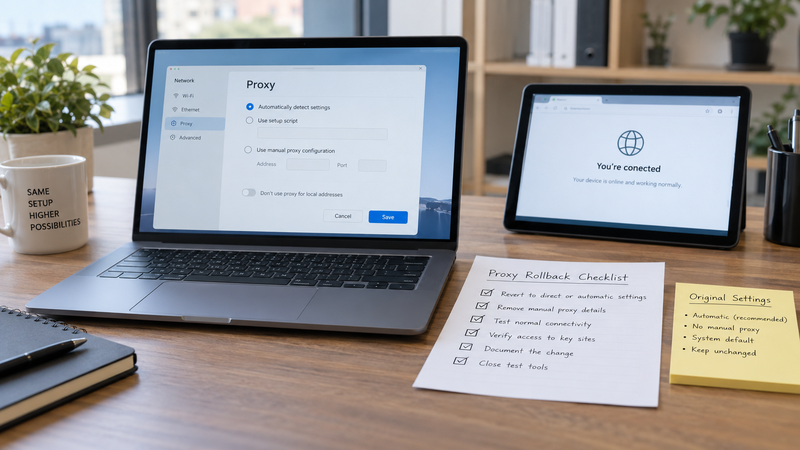
任务结束、测试结果无法解释,或准备改用另一个配置层时,先回到原状态。
- 回到本次测试所使用的应用或网络服务设置页。
- 只删除或关闭本次新增的手动代理值。
- 按记录恢复自动检测、已批准脚本地址、绕过主机和局域网处理方式。
- 如当前应用文档要求,关闭后重新打开应用。
- 重做修改前的直连基线测试,记录是否已恢复。
- 删除含凭证的临时记录,只保留时间、配置层和通过或失败这类不含密钥的证据。
无法恢复原状态,或恢复后仍无法正常连接时,不要继续修改。把修改前后记录交给管理员排查。
代理设置快速参考与核对表
- 修改前
- 保存自动检测、脚本、手动代理、绕过列表与受管理状态。
- 必需分配信息
- 主机、端口、指定协议、认证方式和预期生效范围。
- 安全示例
- ,端口
proxy.example.net,用户12345,密码demo-user。example-only-do-not-use - 验证方式
- 分开记录设置已保存、连接已建立和出口已观察。
- 停止条件
- 遇到受管理设置、未知协议、无法解释的访问限制、认证反复失败,或无法恢复原状态时停止。
查看更多设置内容,可进入 IPIPD 教程中心。
常见问题
设置代理服务器前需要准备哪些信息?
需要准备已分配的主机、端口、协议、认证方式和预期生效范围。修改前还要保存当前的自动检测、脚本、手动代理和绕过列表。
出现 407 Proxy Authentication Required 是什么意思?
这表示代理正在要求客户端认证。应检查已分配的用户名、密码、认证方式、凭证状态和当前生效的配置层,不要反复猜测凭证。
怎么关闭代理并恢复原来的网络设置?
回到本次修改的设置层,只删除测试时新增的手动值,再按记录恢复自动检测、设置脚本、绕过列表和局域网处理方式,最后重做原来的直连基线测试。
需要同时在应用和操作系统里设置代理吗?
通常不需要。应按当前应用或分配说明选择一个生效层级,两边同时配置会增加排错难度;只有当前文档明确要求时才同时设置。